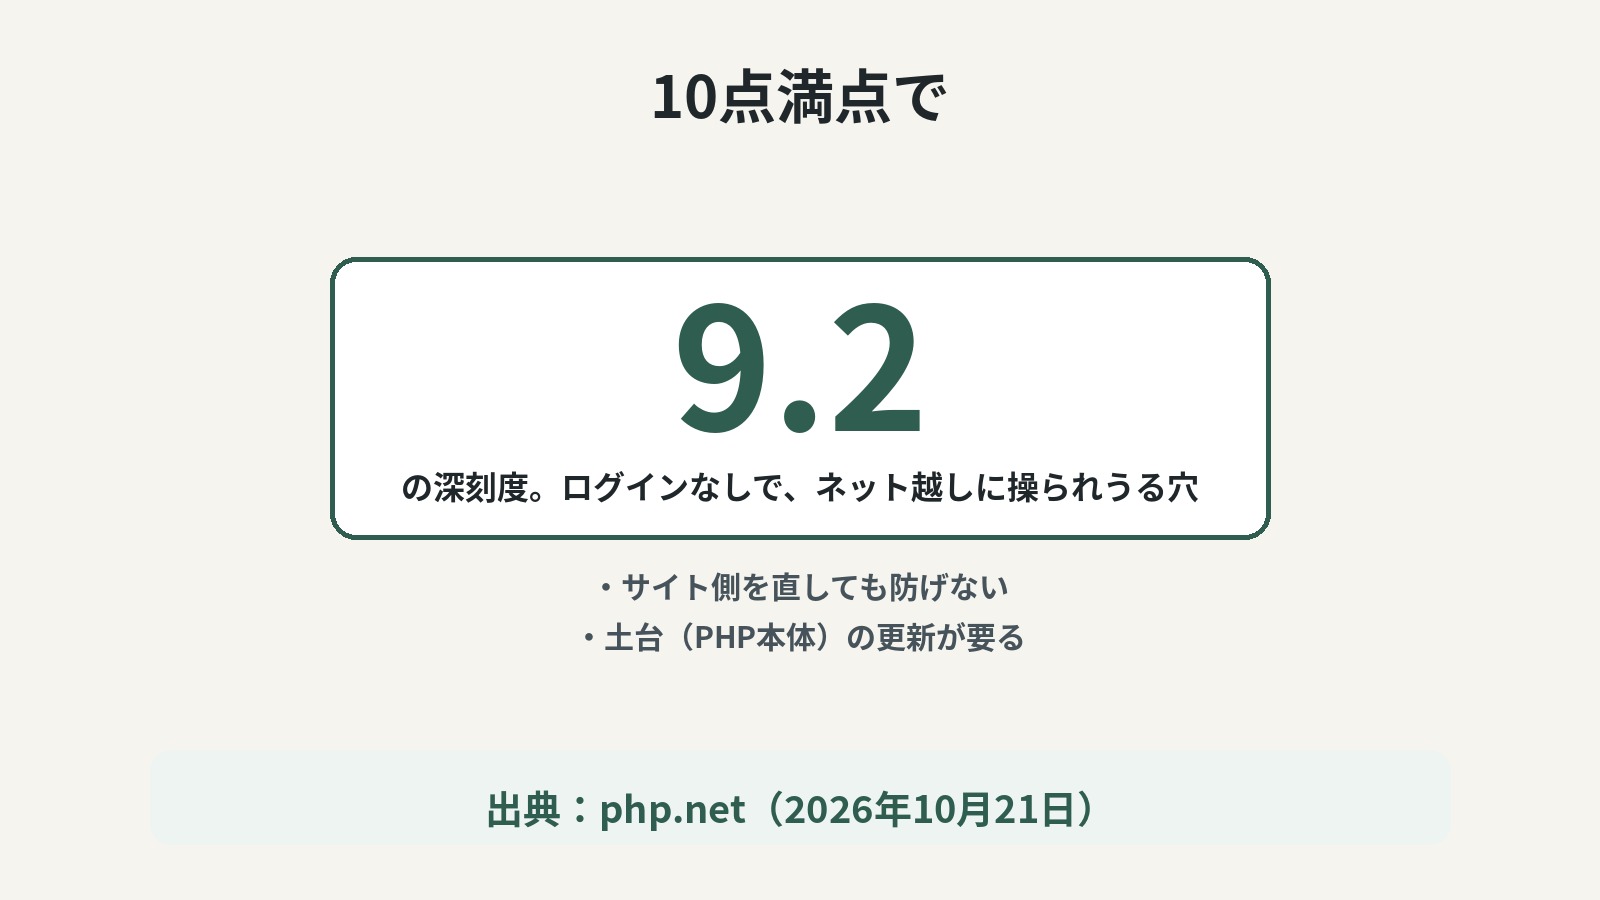
2026年10月21日、ホームページを動かす土台の仕組み「PHP」に、深刻な穴が2つ見つかりました。同じ日に、公式サイト(php.net)で修正版が公開されています。
こうした穴を、専門の言葉で「脆弱性(ぜいじゃくせい)」と呼びます。深刻度は10点満点で9.2。ログインしていない外の人が、ネット越しにサーバー(ホームページを置いているコンピューター)を操れてしまうおそれがあります。お店の鍵をかけていても、鍵の作りそのものに穴があったようなものです。
しかも、穴があるのはPHPの本体です。WordPress(ホームページを作る定番のソフト)やプラグイン(追加機能)を最新にしても、防げません。壁を塗り直しても、床下の穴は塞がらないのと同じです。サーバー会社各社が緊急メンテナンスに入ったのは、このためです。
穴は、必ず見つかります。人が作るものですから。私たちが作るものも、です。
管理画面で、PHPの数字を見てください
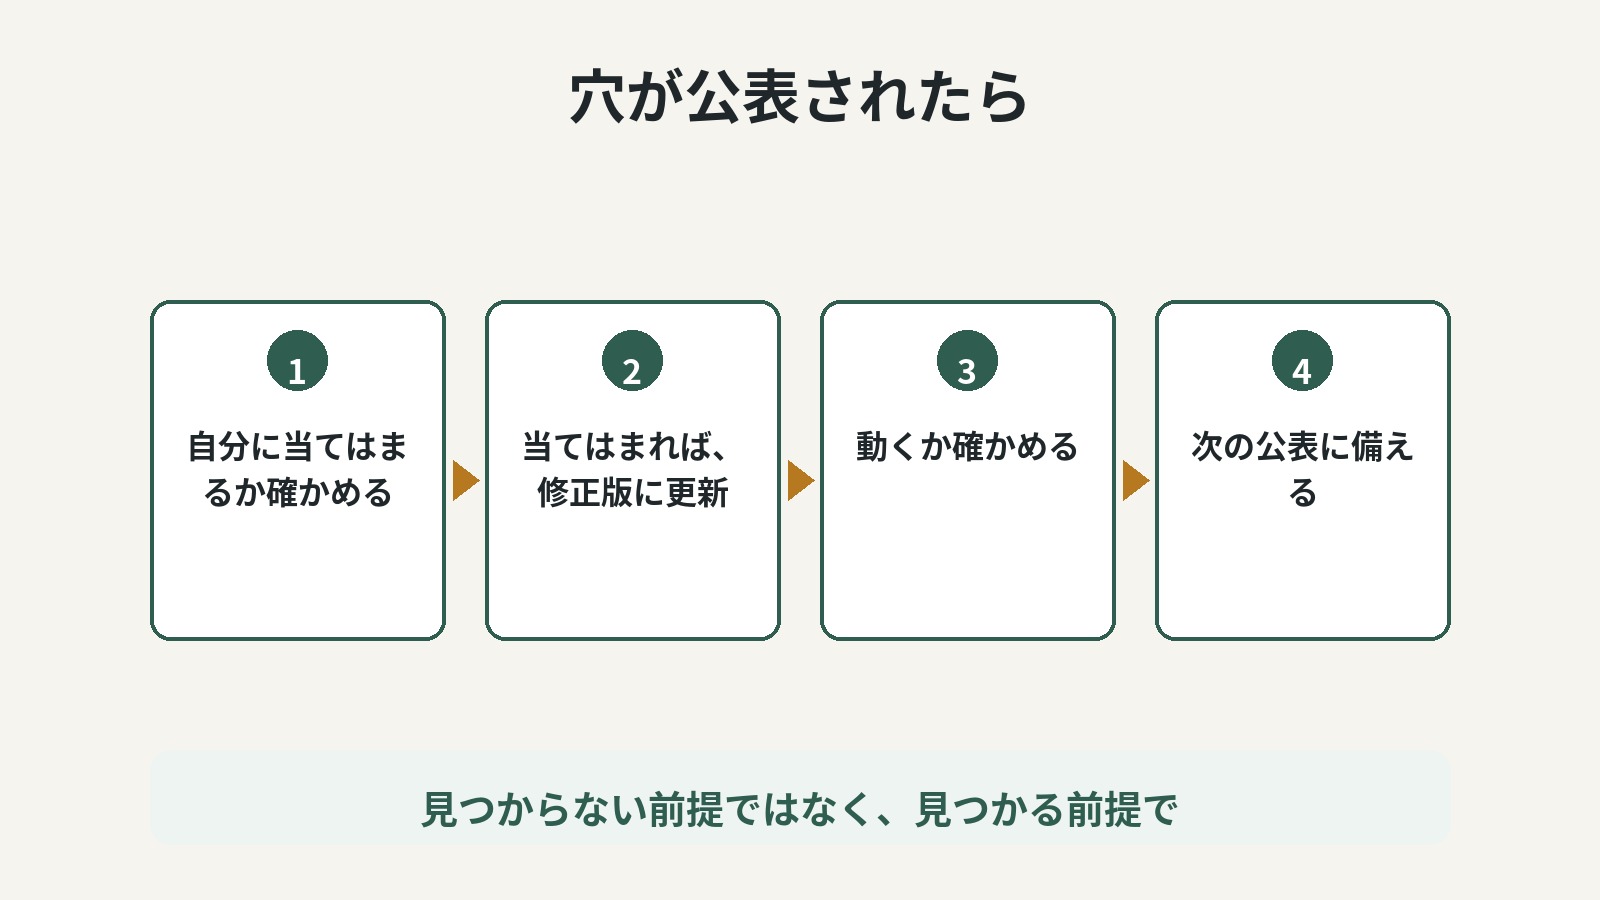
大事なのは、穴をゼロにすることではありません。公表されたら、自分に当てはまるかをすぐ確かめる。当てはまったら、すぐ直す。その速さです。「気をつけます」だけでは、穴は塞がりません。
レンタルサーバーでWordPressを使っているなら、順番はこうです。
- サーバーの管理画面で、いま動いているPHPの数字(版)を確かめます
- 切り替える前に、バックアップ(サイト全体のコピー)を取ります
- WordPressとプラグインを、最新にします
- 管理画面で、PHPを8.4以降に切り替えます
- トップページや問い合わせフォームが、いつも通り出るか見ます
修正版の番号は、公式の発表では8.2.35、8.3.36、8.4.27、8.5.12です。サーバー会社も対応を進めているので、まずはお知らせを見てください。
3番と5番は飛ばさないでください。古いプラグインは、新しいPHPで動かないことがあるからです。
公表の日に、うちの分を確かめました
私たちは、公表されたその日に、自分たちで作ってお客様のところで動いているシステムに当てはまるかを確かめました。結果は、今回の穴には当てはまりませんでした。使っている部品が違うためです。ただ、次の穴が当てはまらない保証はありません。だから、見つかるたびに確かめます。
確かめるのが早かったのは、どの部品を使っているかを、自分たちで把握しているからです。作った本人なので、部品表を探しに行く必要がありません。
もし私たちが把握していなかったら、こうなります。当てはまるか確かめたい。でも、何を使っているか分からない。まず、何を使っているかを調べる。確かめるために、確かめる材料を確かめとる。どういうこっちゃ。
お客様のシステムでも、当てはまれば直します。修正は月額の中で、回数の上限なく行います。詳しい取り組みは、セキュリティへの取り組みにまとめています。
公表の日にまずやったのは、自分たちの部品を確かめることでした。穴は見つかるものだと考えているので、見つかった日にすぐ動ける形にしておきたいのです。穴が見つからないことではなく、見つかった日にすぐ動けることが、お店の安心になると私たちは考えています。